Anatomía del correo electrónico: cabeceras, envío y seguridad
Hacia los años 60, casi la totalidad de los computadores de tiempo compartido disponían de un curioso sistema mediante el cual los usuarios, informáticos con horarios imprevisibles que pasaban madrugadas frente a sus terminales, podían enviarse mensajes. Sin duda, éste era de lo más espartano: un fichero contenía los correos de un usuario y dos programas permitían su lectura y escritura. Obviamente, tan sólo era posible la comunicación entre los usuarios de una misma computadora.
Fue Tomlinson (Cambridge) quien ingeniosamente modificó estas aplicaciones para combinarlas con otra empleada para la copia de ficheros entre diferentes máquinas a través de una red. También él se encargó de escoger un signo de puntuación que se utilizara para distinguir entre el nombre de usuario y el equipo al que pertenecía. En el teclado de su Teletype modelo 33 aparecían varios, decantándose por la famosa arroba. Este carácter, que en inglés puede leerse como «at» (la preposición «en») se convertiría en todo un símbolo de Internet y la revolución digital.
El proceso de envío del correo electrónico
Un mensaje de correo electrónico está compuesto por datos binarios. Históricamente, el contenido de los mensajes se basaba en texto ASCII, un estándar de 7 bits que garantizaba la compatibilidad entre distintos sistemas. En la actualidad, gracias a extensiones como MIME y al uso de UTF-8, los correos pueden incluir caracteres especiales, distintos alfabetos y emojis.
El envío de un correo electrónico se realiza a través de Internet utilizando protocolos de la familia TCP/IP. En particular, el protocolo SMTP se encarga del envío de los mensajes, funcionando sobre TCP, que garantiza una transmisión fiable. Durante este proceso, los datos se dividen en segmentos y se encapsulan en paquetes IP, los cuales son enviados a través de la red y reensamblados en el destino.Los mensajes de correo electrónico pueden incluir archivos adjuntos, como imágenes, audio o programas. Dado que el correo fue diseñado originalmente para transportar texto, estos archivos deben ser codificados antes de su envío. En sus inicios se utilizaron métodos como UUEncode, mientras que posteriormente se estandarizó el uso de MIME, que define tanto el tipo de contenido como los esquemas de codificación utilizados, como Base64. En el destino, el sistema de correo electrónico decodifica automáticamente estos archivos de forma transparente para el usuario.
Cuando se envía un mensaje de correo electrónico, normalmente este debe atravesar varias redes antes de llegar a su destino. En los primeros años del correo electrónico, algunas de estas redes utilizaban diferentes formatos o estándares, por lo que se empleaban puertas de enlace que traducían los mensajes de un formato de correo electrónico a otro. Gracias a la estandarización actual de los protocolos, este tipo de conversiones es hoy poco frecuente.
Software de correo electrónico
Para enviar y recibir correo electrónico es necesario un software de correo electrónico, que puede ser una aplicación instalada en el equipo (como Outlook o Thunderbird) o un servicio accesible desde un navegador web, conocida como webmail (léase Gmail u Outlook.com). Los mensajes se almacenan en servidores de correo, y el software se conecta a ellos para enviar nuevos mensajes o consultar los correos recibidos.El proveedor del servicio de correo electrónico
Por lo general, los usuarios disponen de cuentas de correo electrónico provistas por su proveedor de servicios de Internet o por servicios externos especializados. En sus inicios, estas cuentas solían configurarse utilizando el protocolo POP3, motivo por el cual popularmente se las denominaba "cuentas POP". La configuración inicial del correo electrónico era realizada, en muchos casos, por la persona encargada de instalar la conexión a Internet, y luego el sistema funcionaba de forma transparente para el usuario.
Como consecuencia, el usuario muchas veces desconoce datos fundamentales de su cuenta, como el nombre de usuario, la contraseña, la dirección del servidor de correo entrante, el servidor de envío de correo, los puertos utilizados y el tipo de seguridad configurado. Por este motivo, aun cuando el sistema de correo electrónico funcione correctamente, es recomendable que el técnico sugiera al usuario solicitar estos datos al proveedor del servicio y conservarlos, de modo de poder utilizarlos en caso de una reinstalación del sistema o un cambio de cliente de correo electrónico.
En muchos casos, estas medidas de seguridad se implementan sin intervención directa del usuario, lo que puede provocar que una cuenta de correo deje de funcionar repentinamente si el cliente de correo no está configurado para utilizar el nuevo método de autenticación o cifrado. En estas situaciones, es habitual que el usuario indique que "el correo dejó de funcionar de un día para el otro". Ante estos casos, resulta necesario contactar al proveedor del servicio para conocer qué sistema de seguridad se utiliza y qué parámetros deben configurarse en el cliente de correo electrónico para restablecer su funcionamiento.
Cómo viaja un correo electrónico por la red
Cuando se envía un correo electrónico, el mensaje no viaja como una única unidad, sino que se transmite como datos a través de la red. El cliente de correo utiliza el protocolo SMTP, que funciona sobre TCP/IP. TCP se encarga de dividir los datos en segmentos y garantizar su entrega ordenada y sin errores, mientras que el protocolo IP los encapsula en paquetes y los enruta a través de Internet hasta el servidor de destino.
Los paquetes de datos atraviesan distintos dispositivos de red, como enrutadores y firewalls, tanto dentro de la red local (LAN) del remitente como a lo largo de Internet. Cada enrutador examina la dirección IP de destino y reenvía los paquetes hacia el siguiente salto, hasta que alcanzan el servidor de correo del destinatario.
Posteriormente, cuando el destinatario accede a su correo electrónico mediante un cliente de correo o un servicio de webmaill, el mensaje es recuperado desde el servidor utilizando protocolos como IMAP o POP3, atravesando nuevamente los mecanismos de seguridad y control de la red hasta llegar al software de correo electrónico del usuario.
Seguridad del correo electrónico
El correo electrónico, al igual que cualquier otra forma de comunicación a través de Internet, presenta riesgos de seguridad, ya que los datos pueden ser interceptados, manipulados o utilizados de forma indebida. En sus orígenes, la interceptación directa del tráfico de correo era una de las principales preocupaciones, especialmente en redes sin cifrado.
En la actualidad, los riesgos de seguridad asociados al correo electrónico son mucho más variados y frecuentes. Los ataques pueden estar dirigidos a usuarios individuales, mediante técnicas como el phishing, la suplantación de identidad o el envío de software malicioso, o bien formar parte de incidentes de mayor escala, como brechas de seguridad que afectan a proveedores de correo electrónico o servicios en línea.
Privacidad en el correo electrónico
En el correo electrónico se presentan diversas situaciones relacionadas con la privacidad que deben ser tenidas en cuenta. Una de las principales es la confidencialidad del mensaje, ya que en muchos casos se desea que el contenido solo pueda ser leído por el destinatario. En el correo postal tradicional, una carta solo podía ser leída rompiendo el sobre, mientras que una postal quedaba expuesta a cualquiera que la tuviera en sus manos.
En el correo electrónico, este problema se acentúa, ya que los mensajes pueden atravesar múltiples servidores y redes antes de llegar a su destino. Durante este recorrido, el contenido del mensaje puede ser accesible para terceros si no se utilizan mecanismos de protección adecuados.
Otro aspecto fundamental es la autenticidad del remitente. A diferencia del correo tradicional, en el que una firma manuscrita permitía identificar al autor, en el correo electrónico no basta con incluir un nombre al pie del mensaje o un remitente aparente, ya que la identidad puede ser falsificada con relativa facilidad. Para garantizar que un mensaje proviene realmente de quien dice enviarlo y que su contenido no ha sido modificado, se utilizan mecanismos como la firma digital.
Siguiendo el símil del correo tradicional, enviar un correo electrónico sin medidas adicionales de protección es comparable a enviar una postal más que una carta cerrada. Aunque hoy en día muchas comunicaciones se transmiten de forma cifrada durante su recorrido por la red, el contenido del mensaje puede seguir siendo accesible en los servidores intermedios si no se aplican mecanismos de cifrado de extremo a extremo.Cabecera del mensaje
Un mensaje de correo electrónico se compone de dos partes principales: la cabecera, que contiene los datos identificativos del mensaje, y el cuerpo, que incluye el contenido del mismo. Para que un correo pueda llegar correctamente a su destinatario, es necesario incluir diversos datos de identificación, ya que no existe un único servicio de correo, sino miles de servidores interconectados por los que el mensaje puede pasar.
Cada servidor de correo que interviene en la transmisión del mensaje añade información propia a la cabecera, dejando constancia de su participación en el recorrido del correo. Esta cabecera es legible tanto por los sistemas por los que circula el mensaje como por el propio usuario, y proporciona información detallada sobre el origen, el destino y el trayecto seguido.
Dirección de respuesta: Return-Path: <usuario@ejemplo.org> Servidores por los que ha pasado: Received: Received: Identificación: Message-ID: <000901c14f2f$02494ce0$0700a8c0@ejemplo.ws> From: "Usuario" <usuario@ejemplo.org> To: <destinatario@ejemplo.org> Subject: prueba Date: Sun, 7 Oct 2001 14:52:47 +0200 Características del mensaje: MIME-Version: 1.0 Content-Type: text/plain; charset="iso-8859-1" Content-Transfer-Encoding: 7bit X-Priority: 3 X-MSMail-Priority: Normal X-Mailer: Microsoft Outlook Express 5.50.4133.2400 X-MimeOLE: Produced By Microsoft MimeOLE V5.50.4133.2400 Status: R
En esta cabecera pueden observarse distintos datos relevantes, como el programa con el que se envió el mensaje (campo X-Mailer), la fecha y hora de envío (Date), el asunto (Subject), el destinatario (To), el remitente (From) y el identificador único del mensaje (Message-ID).
Los campos que comienzan con Received indican los distintos servidores de correo por los que ha pasado el mensaje. Leyéndolos de abajo hacia arriba, el primer Received corresponde al servidor del emisor y el último al servidor que entregó el mensaje en el buzón del destinatario. En el ejemplo mostrado, el mensaje ha pasado únicamente por dos servidores, uno del emisor y otro del destinatario.
A partir de esta información puede observarse que ciertos datos técnicos, como direcciones IP y nombres de servidores, quedan registrados en la cabecera. En el pasado, era habitual que también apareciera la dirección IP del equipo del remitente, especialmente cuando se utilizaban servidores de correo locales. En la actualidad, muchos servicios de webmail ocultan estos datos para proteger la privacidad del usuario.
Si bien la dirección de correo electrónico es necesaria para el funcionamiento del sistema, cuanto más se expone una dirección real, mayor es el riesgo de recibir spam u otros usos no deseados. Una solución habitual para reducir esta exposición es el uso de redireccionamientos o alias de correo electrónico, que permiten recibir mensajes sin revelar la dirección principal. En casos donde se busca un mayor grado de anonimato, existen sistemas más avanzados, como los remailers, aunque su uso es menos común y requiere conocimientos adicionales.
En los sistemas de correo electrónico modernos, las cabeceras suelen incluir campos adicionales relacionados con la seguridad. A continuación se muestra un ejemplo simplificado de una cabecera actual.Return-Path: <usuario@gmail.com> Received: Authentication-Results: From: "Usuario" <usuario@gmail.com> To: <destinatario@ejemplo.com> Subject: Ejemplo de correo Date: Fri, 21 Mar 2025 10:42:15 -0300 Message-ID: <CAEPk3Xabc123@gmail.com> MIME-Version: 1.0 Content-Type: text/plain; charset="UTF-8"En comparación con las cabeceras antiguas, los sistemas modernos incorporan mecanismos de autenticación que permiten verificar el origen del mensaje y reducir el envío de spam y la suplantación de identidad.
Cuerpo del mensaje: texto plano y HTML
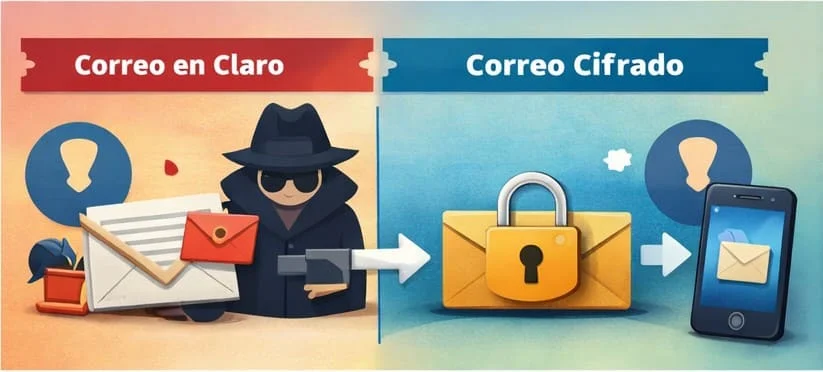
Ahora entramos en el mensaje en sí. Como ya se ha indicado, todo correo enviado de forma "normal" se transmite en claro. Es decir, estamos enviando algo más parecido a una postal que a una carta dentro de un sobre: el contenido puede ser leído si alguien, con los medios y técnicas adecuadas, intercepta el mensaje mientras va "por el camino". La única forma de evitar esto es cifrar los mensajes.
Pero supongamos que quieres enviar el mensaje en claro. En ese caso, conviene pensar en cómo se envía el contenido. Existen dos formatos principales para enviar (y recibir) correos electrónicos:
• HTML
El formato HTML resulta visualmente más atractivo y es el más utilizado hoy en día. Sin embargo, funciona de forma muy similar a una página web. Esto implica ciertos riesgos: algunos remitentes utilizan imágenes cargadas desde servidores externos (conocidas como web bugs o tracking Pixels) para saber si el mensaje ha sido abierto, desde dónde y cuándo. Incluso pueden incluir código adicional, como scripts, o provocar la carga de contenido externo que registre tu dirección IP.
En cambio, si configuras tu cliente de correo para recibir mensajes en texto plano, nada de esto puede suceder. El texto plano es solo texto, sin ejecución de código ni descargas externas.
Problemas de acceso a cuentas de correo electrónico
Uno de los inconvenientes más comunes relacionados con el correo electrónico, especialmente al utilizar determinados clientes de correo, es la imposibilidad de acceder a la cuenta. En la mayoría de los casos, este problema se debe simplemente a errores de configuración, por lo que la solución suele ser sencilla.
El primer paso consiste en verificar que el nombre de usuario y la contraseña estén correctamente configurados. Sin estos datos, el acceso a la cuenta será imposible.
Otra causa frecuente son los cambios en la configuración del servidor de correo, realizados por el proveedor del servicio. En estos casos, es recomendable consultar la página de ayuda del proveedor o contactar con su soporte técnico para conocer los parámetros correctos del servidor de entrada y salida (por ejemplo, IMAP, POP3 y SMTP).
También es importante tener en cuenta el sistema de autenticación, ya que muchos servidores requieren que el usuario se identifique correctamente antes de permitir el envío o la recepción de mensajes. Esta información suele estar detallada en la documentación del proveedor.
Por último, debe revisarse la configuración de los puertos de conexión y el uso de conexiones seguras (SSL/TLS), ya que un puerto incorrecto o un tipo de cifrado mal configurado puede impedir el acceso a la cuenta de correo.
• Usuario y contraseña
• Servidores de entrada y salida
• Tipo de autenticación
• Puertos y cifrado (SSL/TLS)
Problemas con los archivos adjuntos
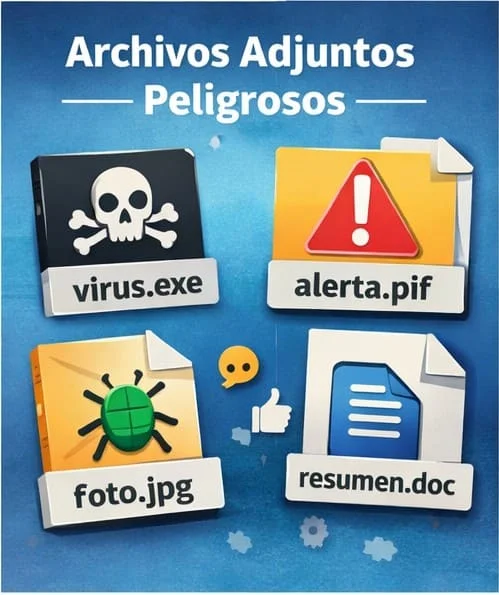
Muchos de los virus que se transmiten por correo electrónico llegan camuflados en archivos adjuntos, utilizando nombres o títulos aparentemente inofensivos. Aunque en muchos casos estos mensajes son detectados por los filtros antispam y antivirus, algunos logran pasar los controles de seguridad.
A pesar de que las estrategias de protección se actualizan constantemente, existen ciertas reglas básicas de seguridad que siguen siendo ampliamente recomendadas:
• Eliminar automáticamente (y sin abrir) correos electrónicos no solicitados o sospechosos.
• Utilizar un software antivirus confiable y mantenerlo actualizado de forma automática.
• Emplear filtros antispam y antimalware para reducir el ingreso de correos no deseados que puedan incluir archivos peligrosos.
Reconocer los virus antes de ejecutarlos
Los archivos informáticos poseen un nombre y una extensión, separados por un punto; por ejemplo: GlosarioIT.gif. Algunas extensiones comunes son .doc, .xls, .jpg, .gif o .rar.
Los creadores de software malicioso aprovechan este mecanismo para engañar al usuario, utilizando dobles extensiones que pueden pasar desapercibidas.
Algunos ejemplos típicos son:
• Nombre_del_archivo.doc.pif
• Nombre_del_archivo.jpg.bat
• Nombre_del_archivo.gif.lnk
De esta forma, el usuario cree estar abriendo un archivo convencional (una imagen o un documento), cuando en realidad está ejecutando un programa malicioso.
En general, los virus que se distribuyen a través de archivos adjuntos suelen utilizar extensiones como .exe, .pif, .cpl, .lnk, .com, .bat, .bbs y .scr, entre otras. Por este motivo, es fundamental prestar atención al nombre completo del archivo antes de abrirlo.
Ver también
En el glosario: Anti-spam — Asunto — Attachment — Cabecera — CC — CCO — Correo electrónico — IMAP — MIME — POP — POP3 — Referencia (Def. 1) — SMTP — UUEncode.📚 Más contenido
📁 Apartados
📜 Historias
🎮 Videojuegos/consolas

🥠 Virus/gusanos
Términos agregados y actualizados recientemente
Cita textual
“Quiero que el lector sienta que las cosas son sorprendentes. No el 'qué pasa', sino la forma en que todo sucede.”
Alice Munro